ESET alerta sobre riesgos de compartir documentos de identidad y datos biométricos en internet
|
Getting your Trinity Audio player ready...
|
La empresa de ciberseguridad recomienda verificar la legitimidad de los portales, limitar la información que se entrega y conocer cuánto tiempo los proveedores conservan los datos personales.
República Dominicana, 19 de noviembre de 2026.– El aumento de los fraudes digitales y las exigencias de verificación de identidad están elevando los riesgos asociados a compartir documentos personales, fotografías y datos biométricos con plataformas de terceros, advirtió ESET Latinoamérica, compañía especializada en detección proactiva de amenazas.
La empresa explicó que bancos, gobiernos y diferentes servicios digitales recurren cada vez más a documentos de identificación para comprobar la identidad de sus usuarios. Sin embargo, entregar esta información a proveedores externos puede exponerla a filtraciones, robos de identidad y otras actividades delictivas.
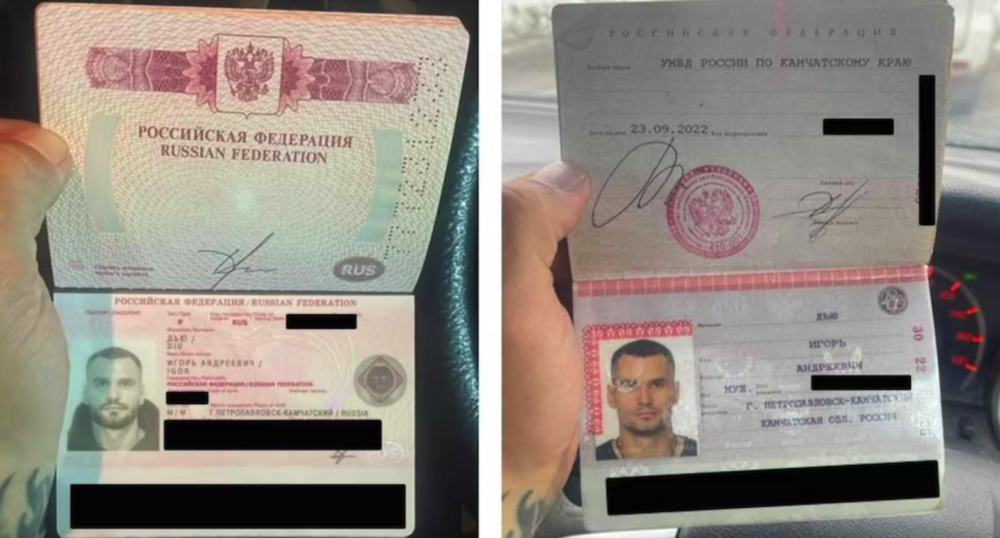
Como ejemplo, ESET citó el incidente registrado en mayo de 2026, cuando el portal externo UK Visa Portal habría expuesto al menos 100,000 pasaportes y fotografías de usuarios.
“Una vez que se entregan los datos a un tercero, en teoría podrían verse comprometidos por un actor de amenazas o quedar expuestos al público de forma accidental debido a una negligencia. Eso fue lo que ocurrió en el caso de UK Visa Portal, así como en otra filtración de datos personales de casi un millón de usuarios de cannabis a principios de este año”, comentó Mario Micucci, investigador de seguridad informática de ESET Latinoamérica.
Qué información puede quedar expuesta
En el incidente de UK Visa Portal quedaron comprometidos números de pasaporte, nombres completos, fechas de nacimiento, datos de contacto, imágenes de documentos y fotografías personales.
De acuerdo con ESET, la combinación de estos elementos puede proporcionar a los ciberdelincuentes suficiente información para cometer robo de identidad, intentar acceder a cuentas financieras o desarrollar campañas de phishing más convincentes con el propósito de obtener datos adicionales.
Ante estos riesgos, la compañía recomienda adoptar varias medidas antes de entregar documentos personales a plataformas digitales:
- Comprobar si el documento es necesario: verificar si existen otros métodos para confirmar la identidad o si es posible compartir únicamente una parte de la información que aparece en el documento.
- Revisar la legitimidad del portal: comprobar que el sitio web sea seguro y que el dominio corresponda al servicio oficial, evitando páginas falsas que imitan plataformas legítimas.
- Priorizar los canales oficiales: siempre que sea posible, realizar los procedimientos directamente en el sitio web de la entidad correspondiente, en lugar de recurrir a intermediarios.
- Evitar canales inseguros: no enviar documentos ni información sensible mediante correos electrónicos o aplicaciones de mensajería.
- Leer las políticas de privacidad: conocer cuánto tiempo se conservarán los datos personales y cuáles son los procedimientos disponibles para solicitar su eliminación.
Datos biométricos: un riesgo difícil de revertir
ESET también llamó la atención sobre el crecimiento de los sistemas de verificación de edad para acceder a contenidos para adultos, redes sociales y otras plataformas digitales.
La expansión de estos mecanismos ha generado preocupación entre usuarios que deben entregar información personal a proveedores externos para demostrar que cumplen con determinados requisitos de edad.
La compañía señaló que los documentos de identidad y las fotografías solicitadas durante estos procesos representan objetivos atractivos para los ciberdelincuentes. Entre los datos más delicados figuran los biométricos, como los escaneos faciales, debido a que no pueden reemplazarse fácilmente, a diferencia de otros elementos de identificación, como un número de pasaporte.
En ese contexto, ESET mencionó el servicio Tinder Face Check como ejemplo de las condiciones que deben revisar los usuarios antes de aceptar una verificación biométrica.
Según la información citada por la compañía, el servicio elimina las selfies en video poco después de completar la evaluación, pero conserva un mapa y una plantilla facial numérica durante toda la existencia de la cuenta. También mantiene dos imágenes de auditoría durante 90 días después del cierre de la cuenta y comparte determinada información con terceros.
Ante estas prácticas, la empresa recomienda investigar la reputación del proveedor, identificar qué información recopila, conocer el período de almacenamiento y verificar si comparte los datos con otras organizaciones. También aconseja comprobar si existen alternativas para demostrar la edad sin entregar información personal sensible.
Cómo identificar posibles páginas fraudulentas
La compañía advirtió que no todos los sitios que solicitan documentos personales tienen propósitos legítimos. Algunas páginas están diseñadas para imitar portales oficiales y recopilar información personal y financiera que posteriormente puede utilizarse en estafas.
Estos sitios pueden aparecer a través de enlaces recibidos en mensajes de phishing o mediante resultados maliciosos en motores de búsqueda.
“No todos los sitios web que solicitan información de identificación personal tienen buenas intenciones. Algunos están diseñados deliberadamente para parecerse a sitios legítimos y recopilar datos personales y financieros para utilizarlos en fraudes posteriores. Se puede llegar a ellos al hacer clic en un enlace de phishing o en un enlace malicioso dentro de los resultados de búsqueda. Por eso, se recomienda verificar siempre el dominio del sitio que se visita antes de compartir cualquier información y utilizar una solución de seguridad web de un proveedor confiable para bloquear el acceso a sitios sospechosos”, agregó Micucci.
Qué hacer si un documento de identidad queda expuesto
En caso de recibir una notificación sobre una filtración de datos, ESET recomienda mantener la calma y confirmar primero qué información resultó comprometida.
Entre las acciones sugeridas se encuentran:
- Cambiar las contraseñas que hayan podido quedar expuestas.
- Activar la autenticación en dos factores en las cuentas digitales.
- Contactar al banco o a la entidad emisora de la tarjeta si se filtraron datos financieros, para solicitar el bloqueo temporal de la cuenta y la sustitución de los instrumentos comprometidos.
- Revisar periódicamente los movimientos y detectar posibles actividades sospechosas.
- Consultar la posibilidad de actualizar o reemplazar el documento de identidad afectado.
- Mantenerse alerta ante llamadas, mensajes y correos electrónicos sospechosos que puedan utilizar la información filtrada.
La compañía también aconseja denunciar los incidentes ante las autoridades competentes de protección de datos o de lucha contra el fraude del país correspondiente.
Cuando la filtración involucra servicios o entidades de otras regiones, los afectados pueden acudir a organismos como Report Fraud y la Oficina del Comisionado de Información (ICO), en Reino Unido; la Comisión Federal de Comercio (FTC), en Estados Unidos; o el Comité Europeo de Protección de Datos, que ofrece orientación sobre las autoridades competentes.
ESET concluyó que la protección de la identidad digital requiere precaución antes de compartir documentos, revisar las condiciones de almacenamiento de la información y verificar la legitimidad de los servicios que solicitan datos personales y biométricos.